Tạo Load Balancer
Tạo Application Load Balancer
ℹ️Thông tin: Application Load Balancers hoạt động ở tầng ứng dụng (Layer 7) và rất lý tưởng cho việc định tuyến traffic HTTP/HTTPS. Chúng cung cấp các khả năng định tuyến request nâng cao, hỗ trợ cho các ứng dụng containerized và tích hợp với các dịch vụ AWS.
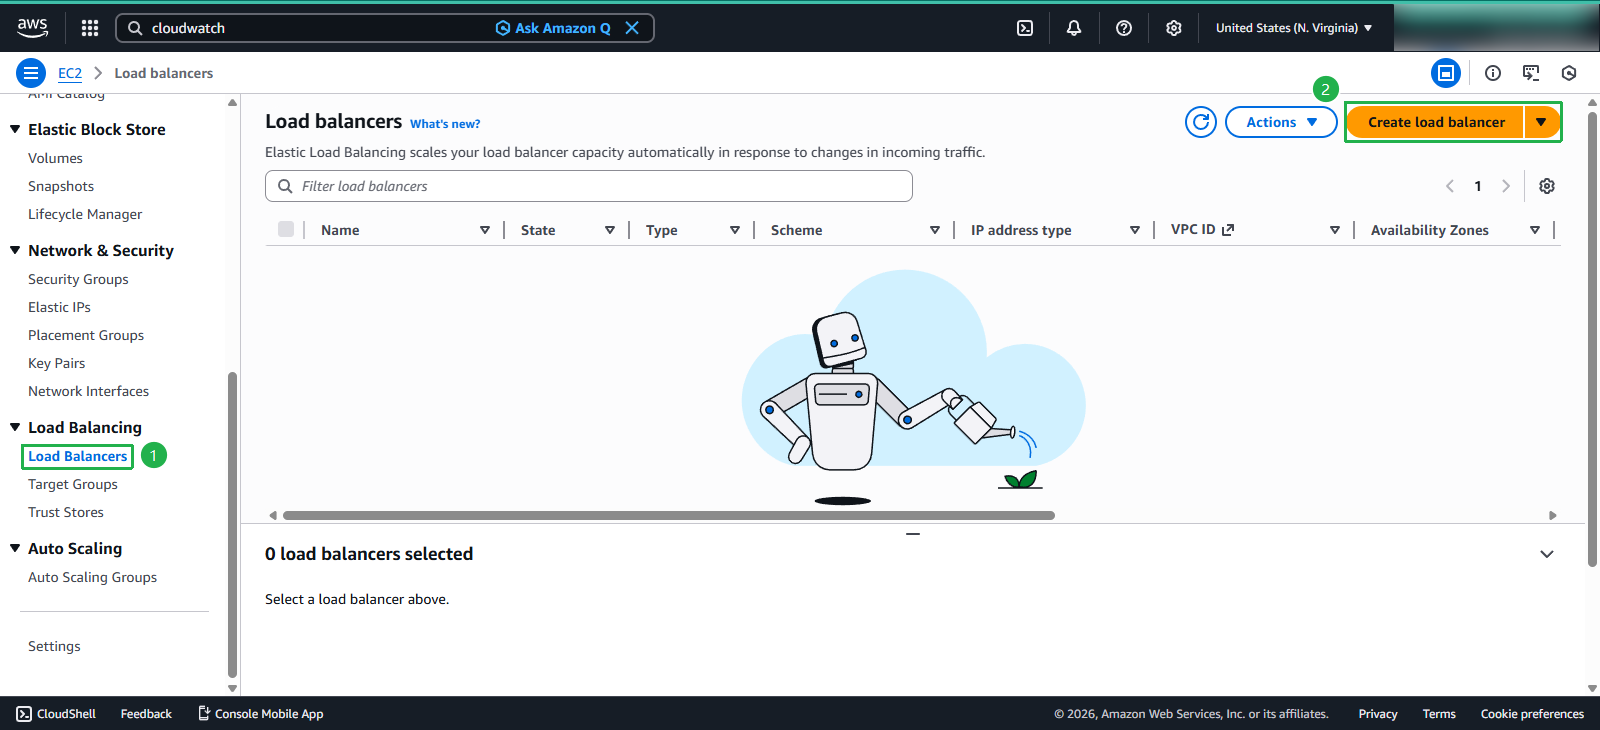
Điều hướng đến giao diện tạo Load Balancer:
- Trong EC2 console:
- Chọn Load Balancers từ thanh điều hướng bên trái
- Nhấp vào nút Create Load Balancer
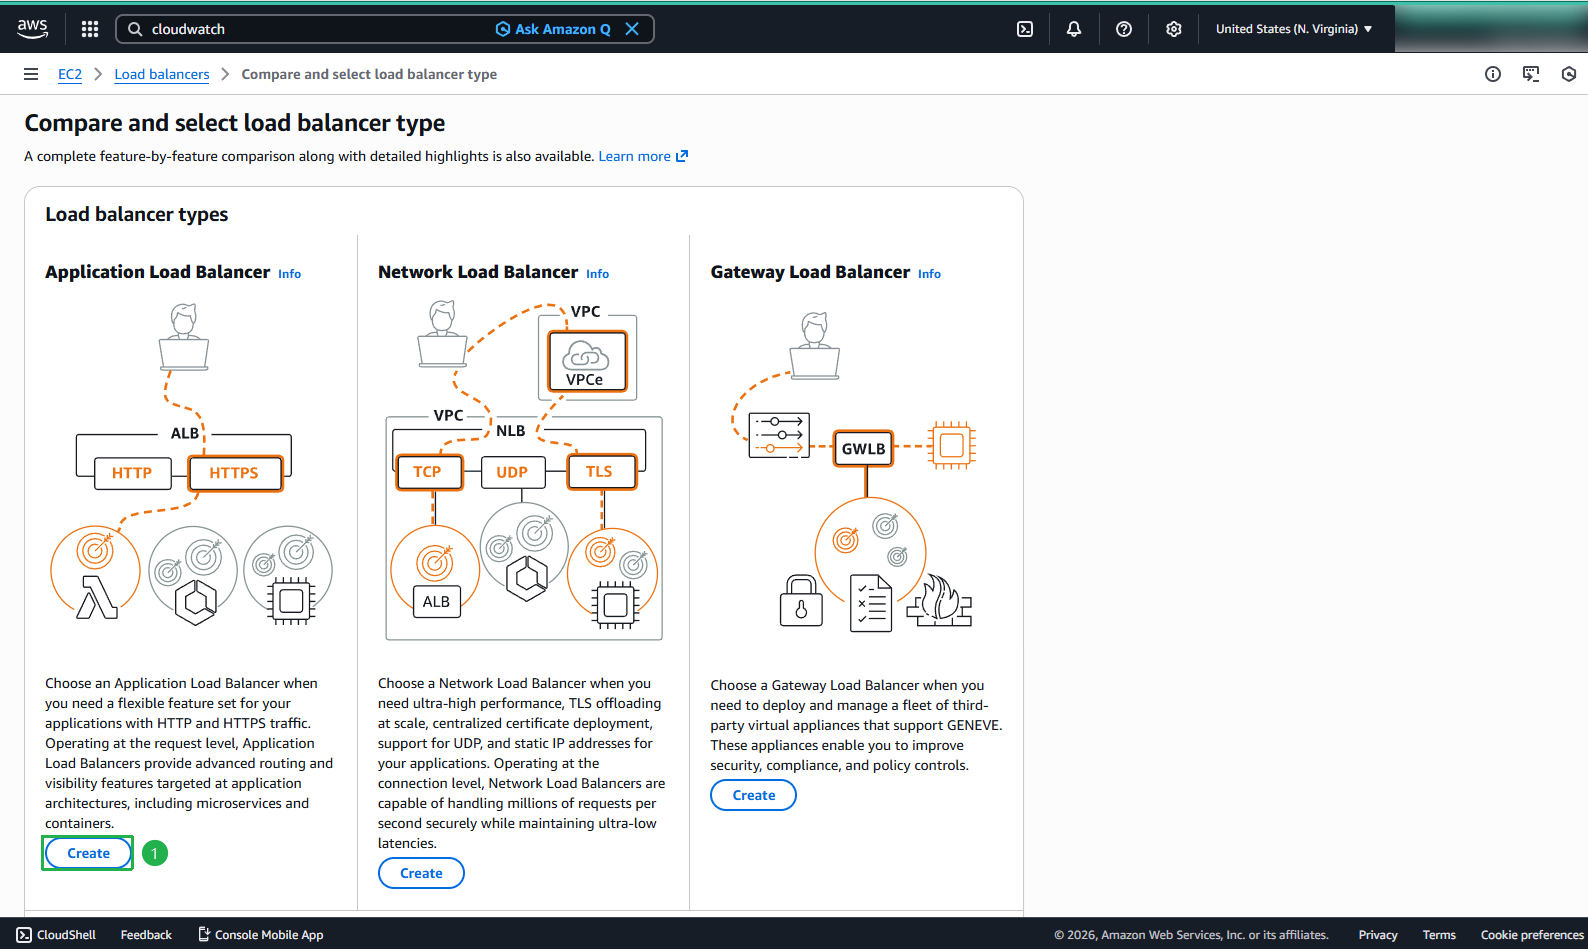
- Trong bảng Compare and select load balancer type:
- Tìm đến phần Application Load Balancer
- Nhấp vào Create
Cấu hình các thiết lập Load Balancer
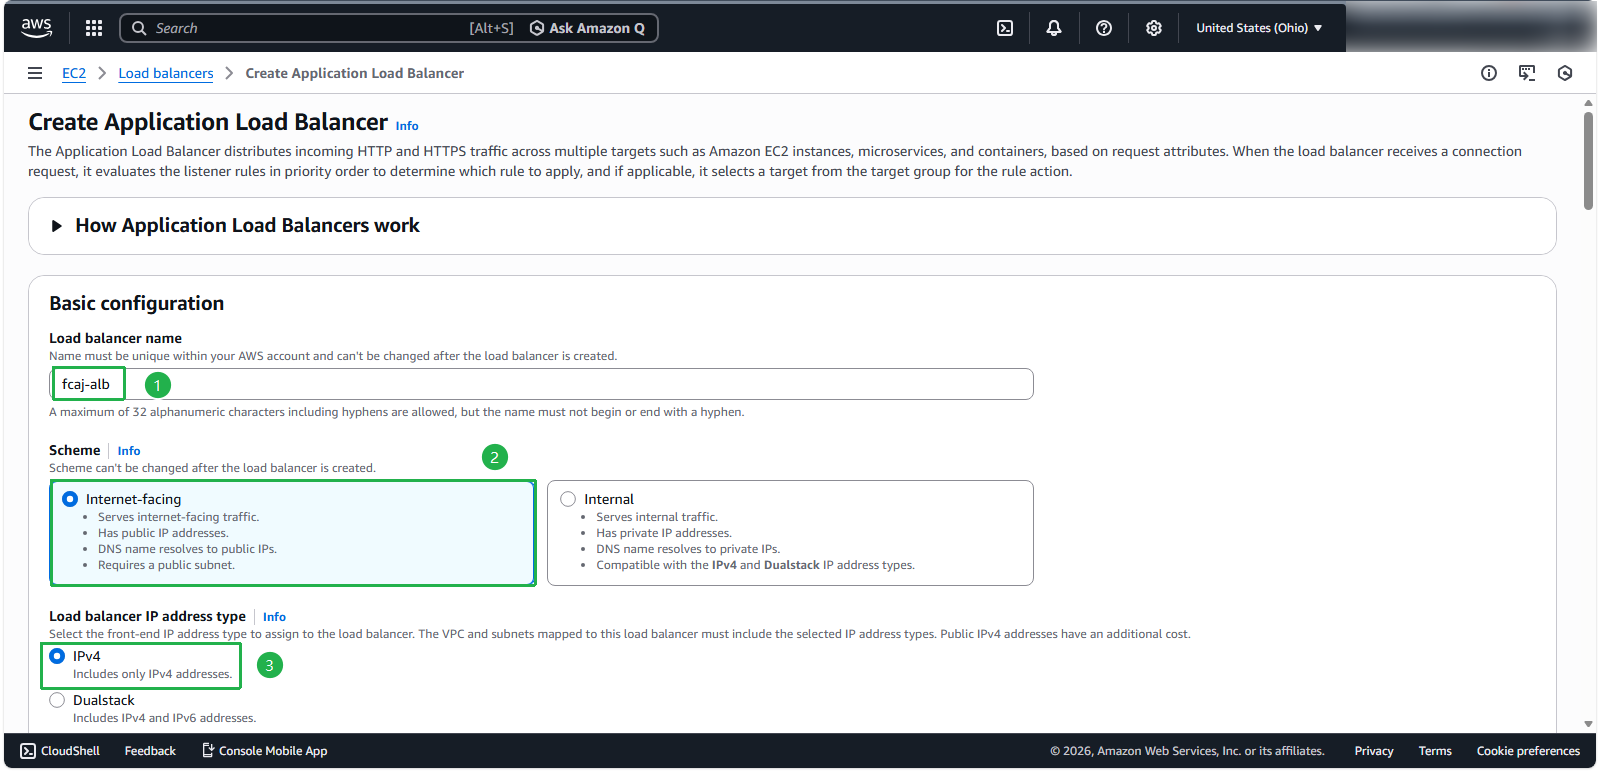
Trong bảng cấu hình Create Application Load Balancer:
- Cấu hình cơ bản:
- Load balancer name:
fcaj-alb - Scheme: Internet-facing
- IP address type: IPv4
- Load balancer name:
- Network:
- VPC: AutoScaling-Lab
- Availability Zones: Chọn tất cả hai public subnets trong us-east-1a, us-east-1b
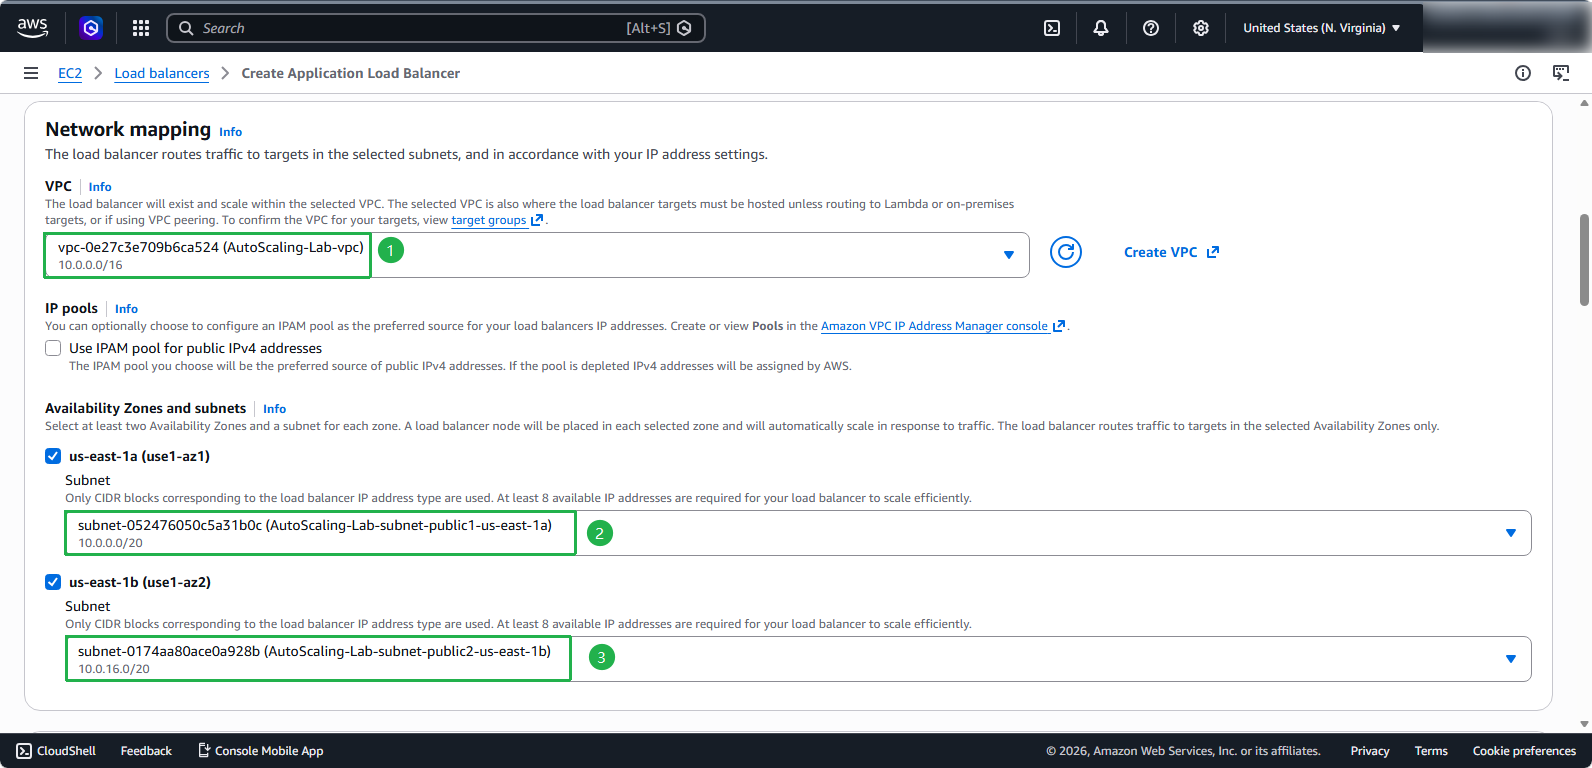
⚠️ Cảnh báo: Đảm bảo bạn chỉ chọn các public subnets cho các internet-facing load balancers. Các private subnets không thể nhận traffic từ internet.
- Cấu hình bảo mật và định tuyến :
- Security groups: fcaj-sg
- Listeners and routing: Đặt hành động mặc định là forward đến fcaj-tg
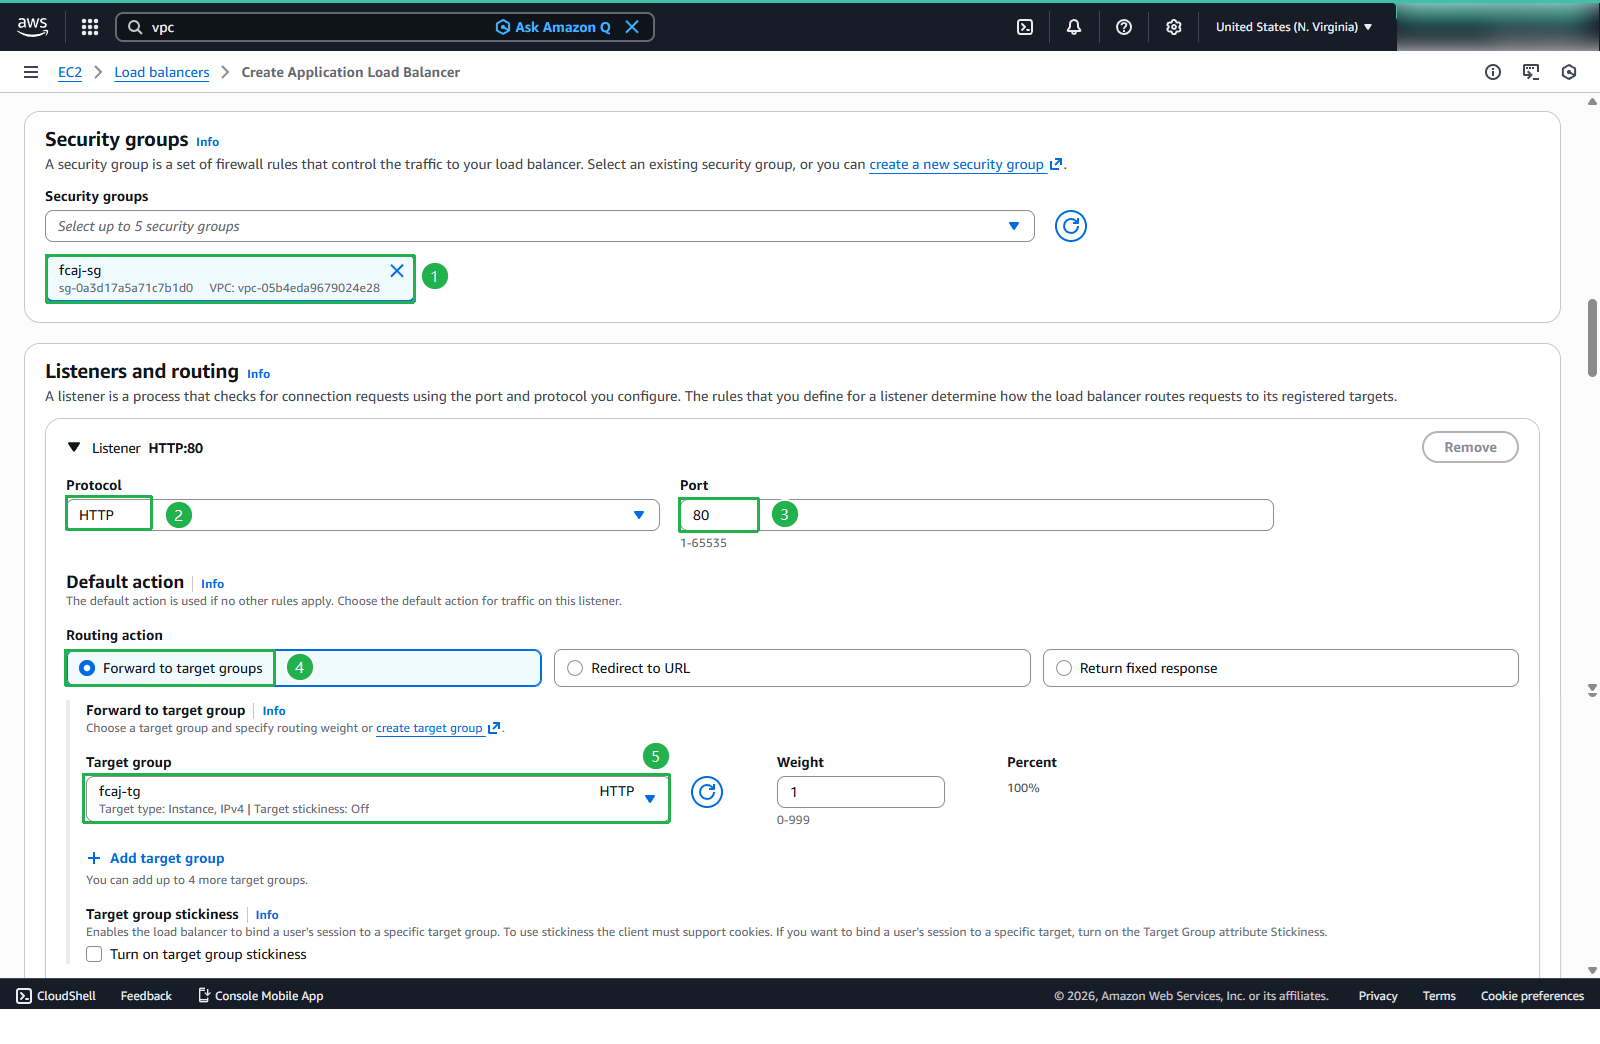
Xem lại tóm tắt cấu hình:
- Xác minh tất cả các thiết lập đều chính xác
- Nhấp vào Create load balancer
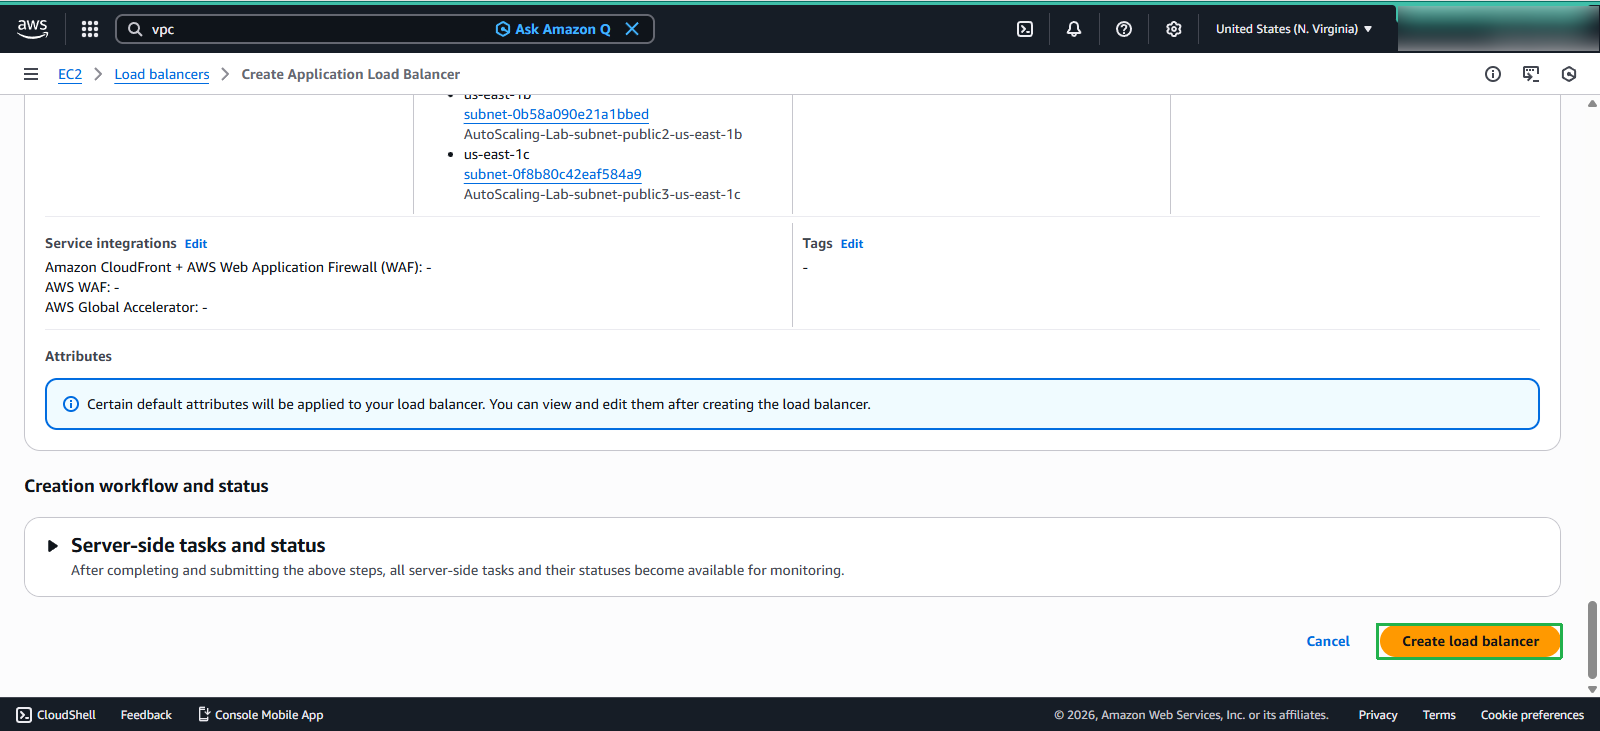
Application Load Balancer (ALB) của bạn đã được tạo thành công
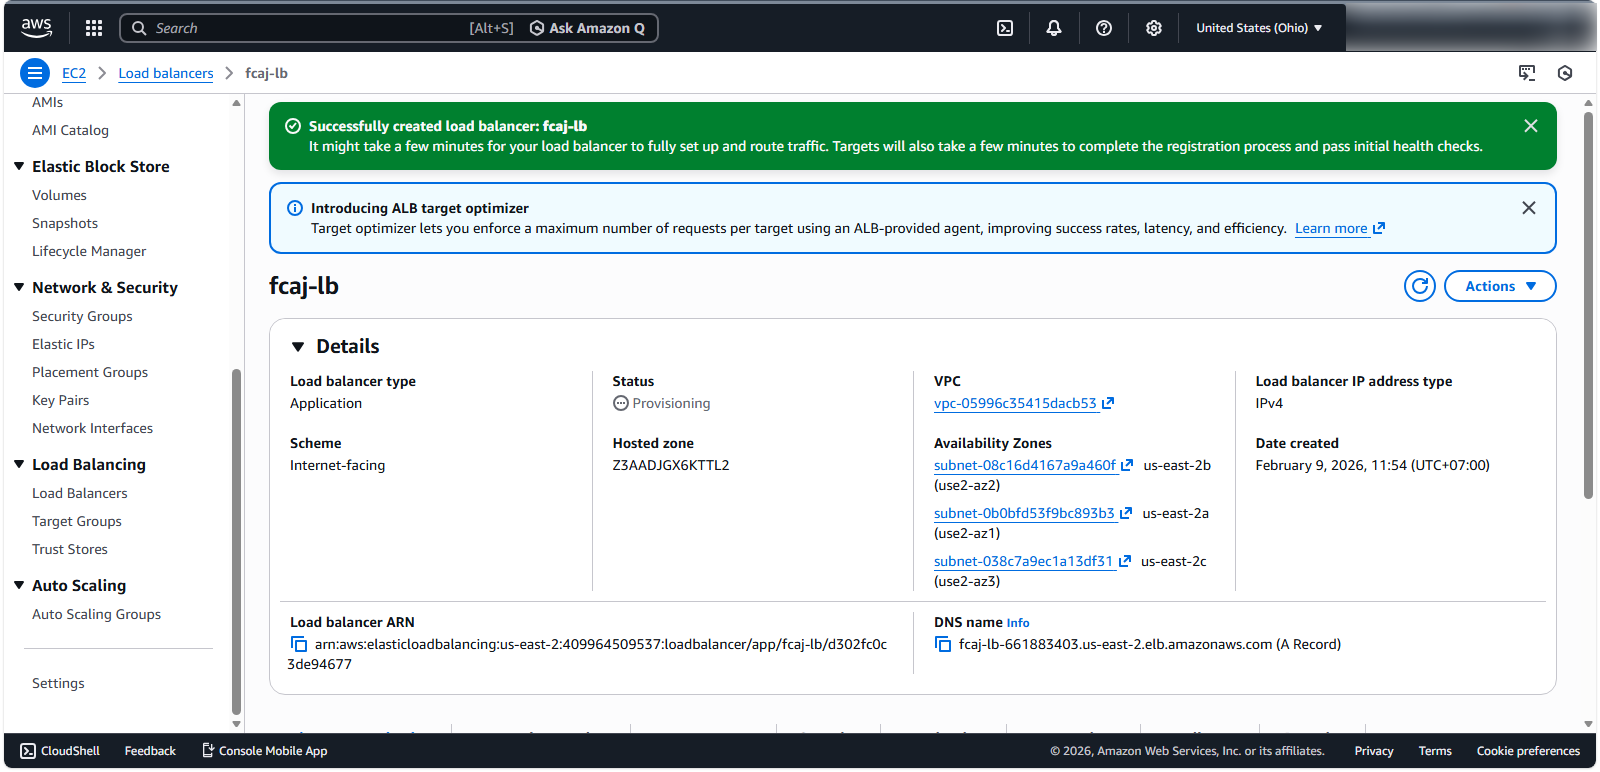
Xác minh việc triển khai Load Balancer
Sau khi tạo thành công:
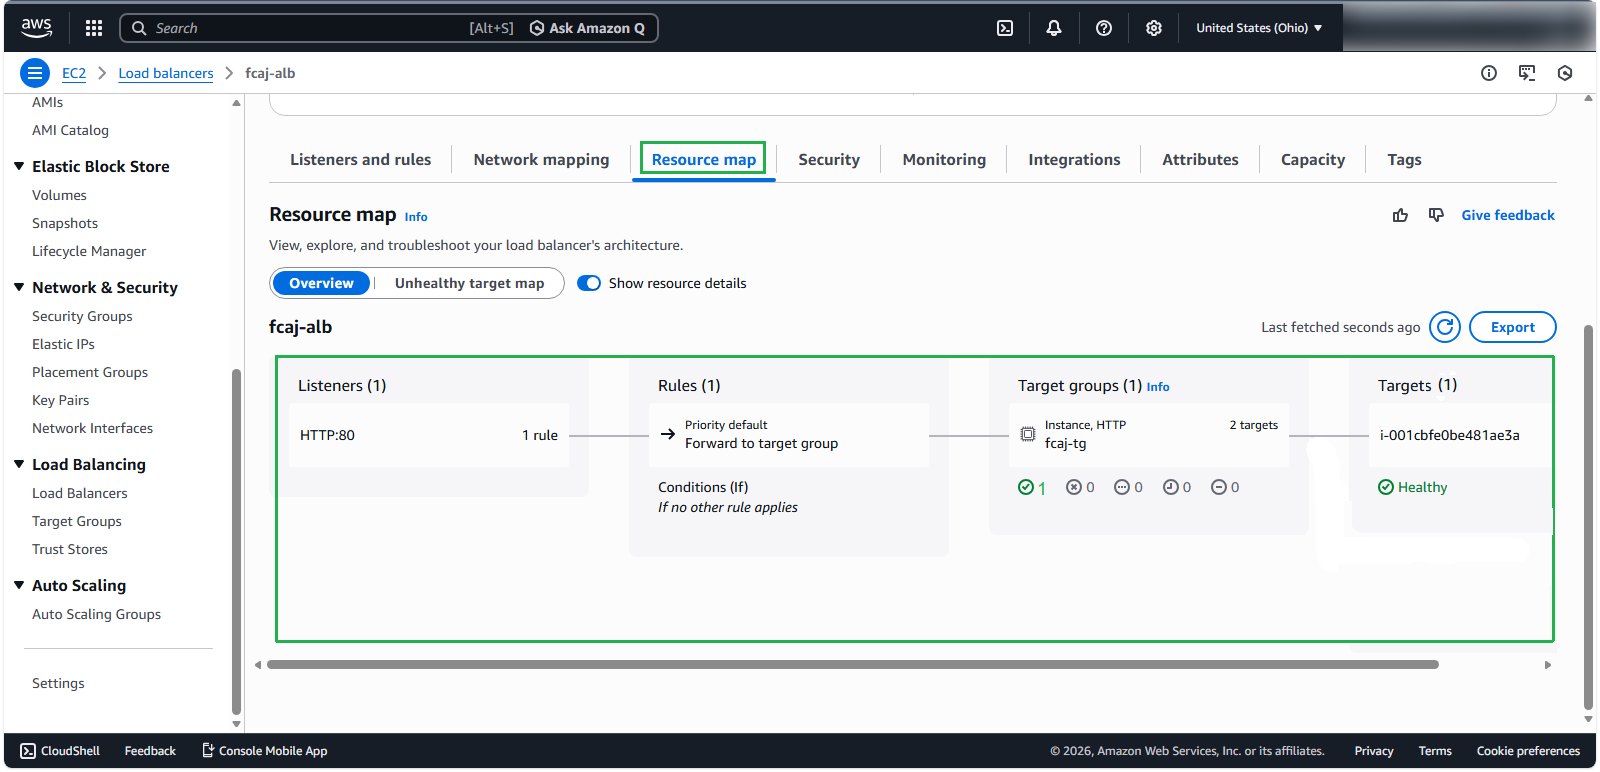
- Khám phá các kết nối của load balancer:
- Chọn Resource map - new để trực quan hóa kiến trúc load balancer
- Xác minh các kết nối đến các target groups và các targets đã đăng ký
💡 Mẹo chuyên nghiệp: Application Load Balancers hỗ trợ định tuyến dựa trên nội dung (content-based routing), cho phép bạn định tuyến các requests đến các target groups khác nhau dựa trên URL paths, host headers, hoặc query parameters. Điều này cho phép triển khai các kiến trúc microservices nơi các dịch vụ khác nhau xử lý các mẫu request cụ thể.
🔒 Lưu ý về bảo mật: Đối với các production workloads, hãy cân nhắc triển khai các HTTPS listeners với các chứng chỉ từ AWS Certificate Manager (ACM) để đảm bảo giao tiếp được mã hóa giữa clients và load balancer của bạn.