Kiểm tra
Tổng quan
ℹ️ Thông tin: Trong phần này, chúng ta sẽ xác minh rằng ứng dụng của chúng ta đã được triển khai đúng cách phía sau Application Load Balancer và hoạt động như mong đợi. Giai đoạn kiểm tra này đảm bảo cơ sở hạ tầng của chúng ta được cấu hình chính xác trước khi tiến hành triển khai auto scaling.
Truy cập Ứng dụng
Để kiểm tra việc triển khai:
- Điều hướng đến EC2 console và chọn Load Balancers
- Tìm fcaj-alb và sao chép DNS name của nó
- Dán DNS name vào thanh địa chỉ trình duyệt của bạn
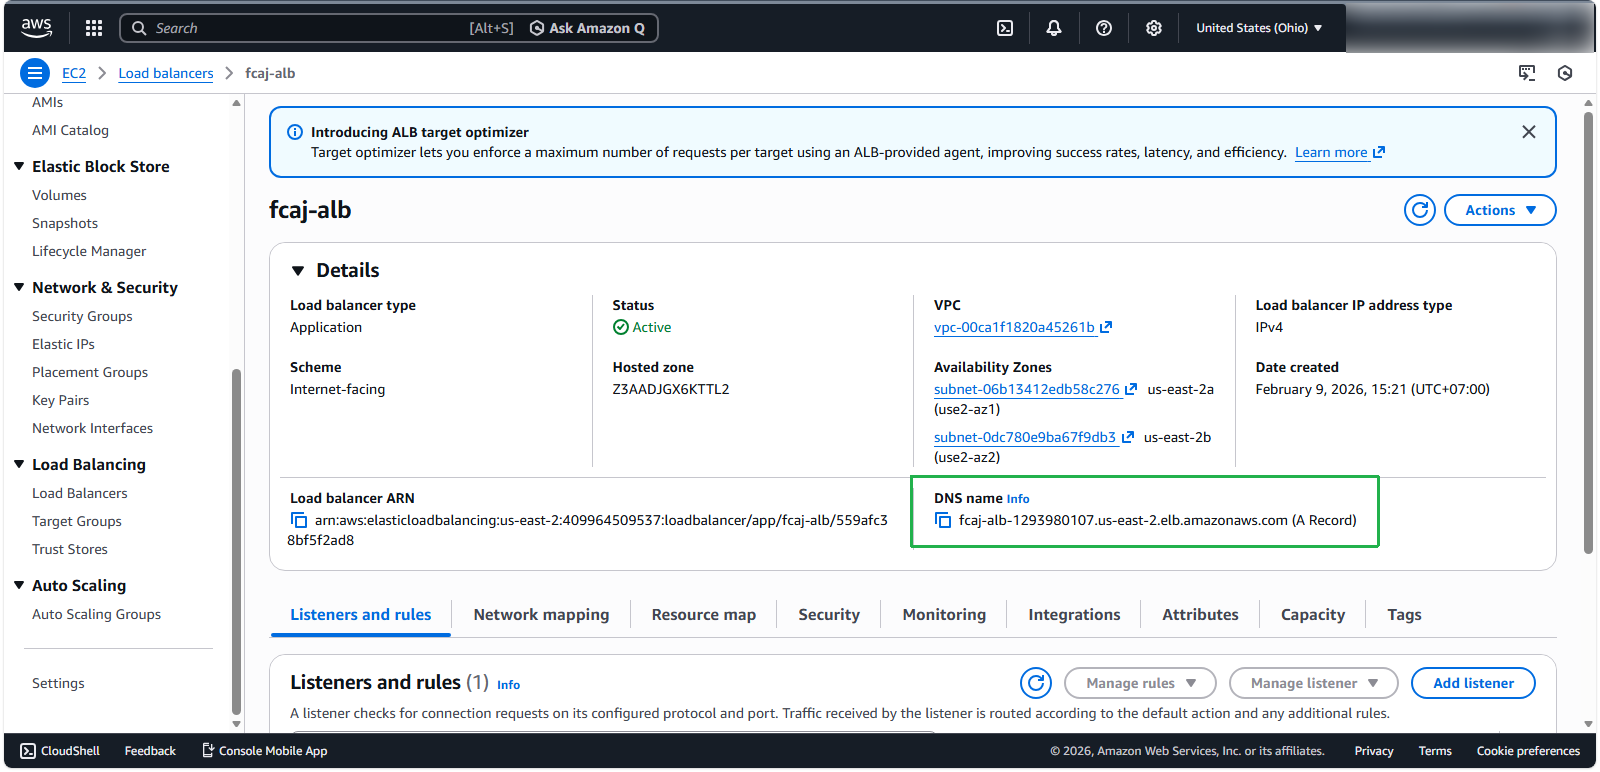
💡 Mẹo chuyên nghiệp: DNS name của Application Load Balancer tuân theo định dạng name-1234567890.region.elb.amazonaws.com và có thể phân giải trên toàn cầu, cho phép truy cập từ bất kỳ đâu có kết nối internet.
Xác minh Chức năng Ứng dụng
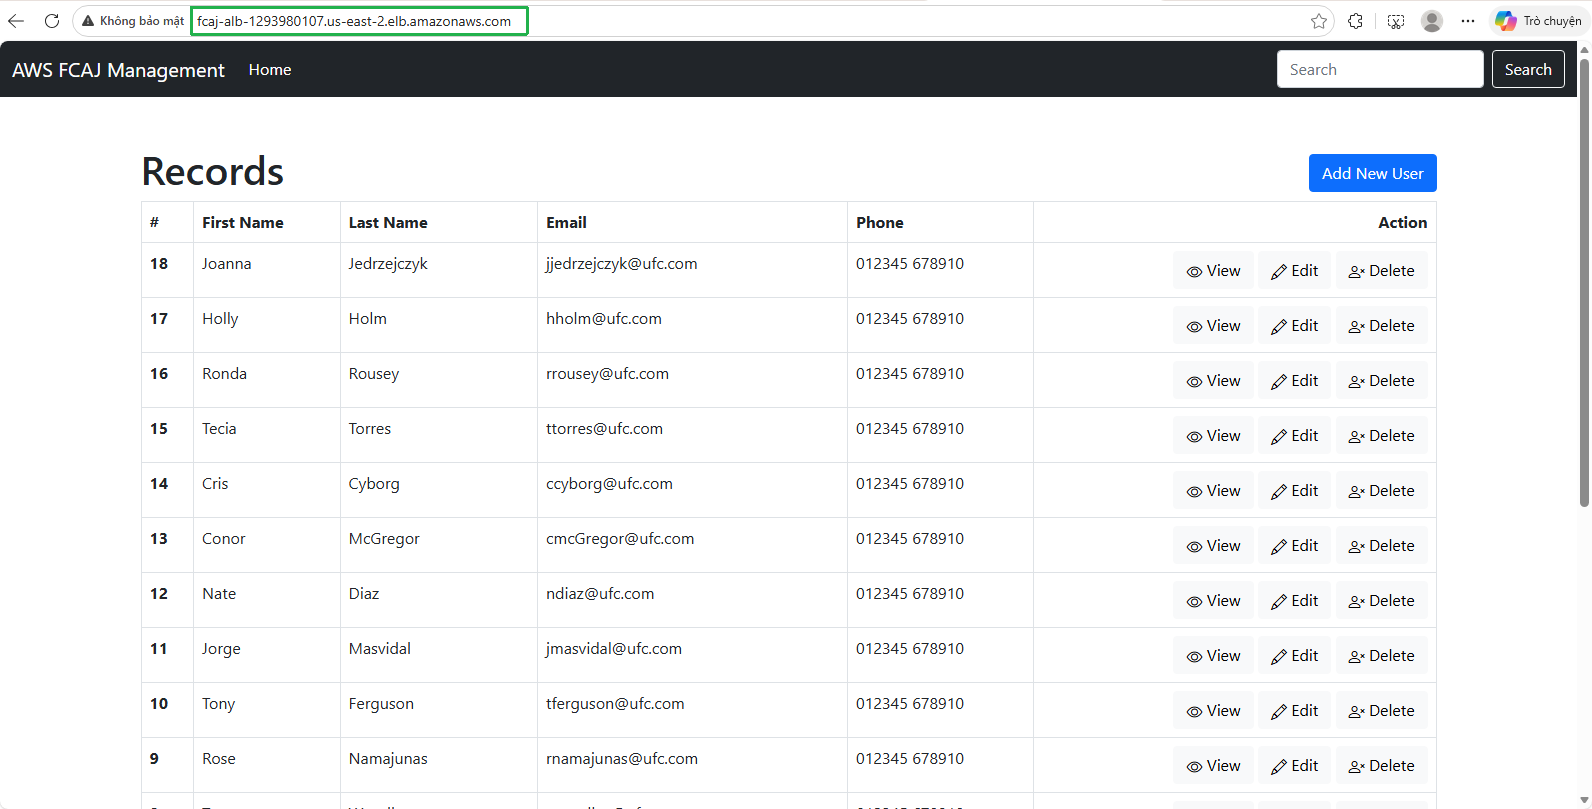
Khi kết nối thành công, bạn sẽ thấy giao diện ứng dụng FCAJ Management:
Kiểm tra các thao tác CRUD
Để xác minh toàn bộ chức năng, hãy kiểm tra các khả năng thao tác dữ liệu của ứng dụng:
- Chọn một bản ghi (record) và nhấp vào nút edit để sửa đổi thông tin của nó
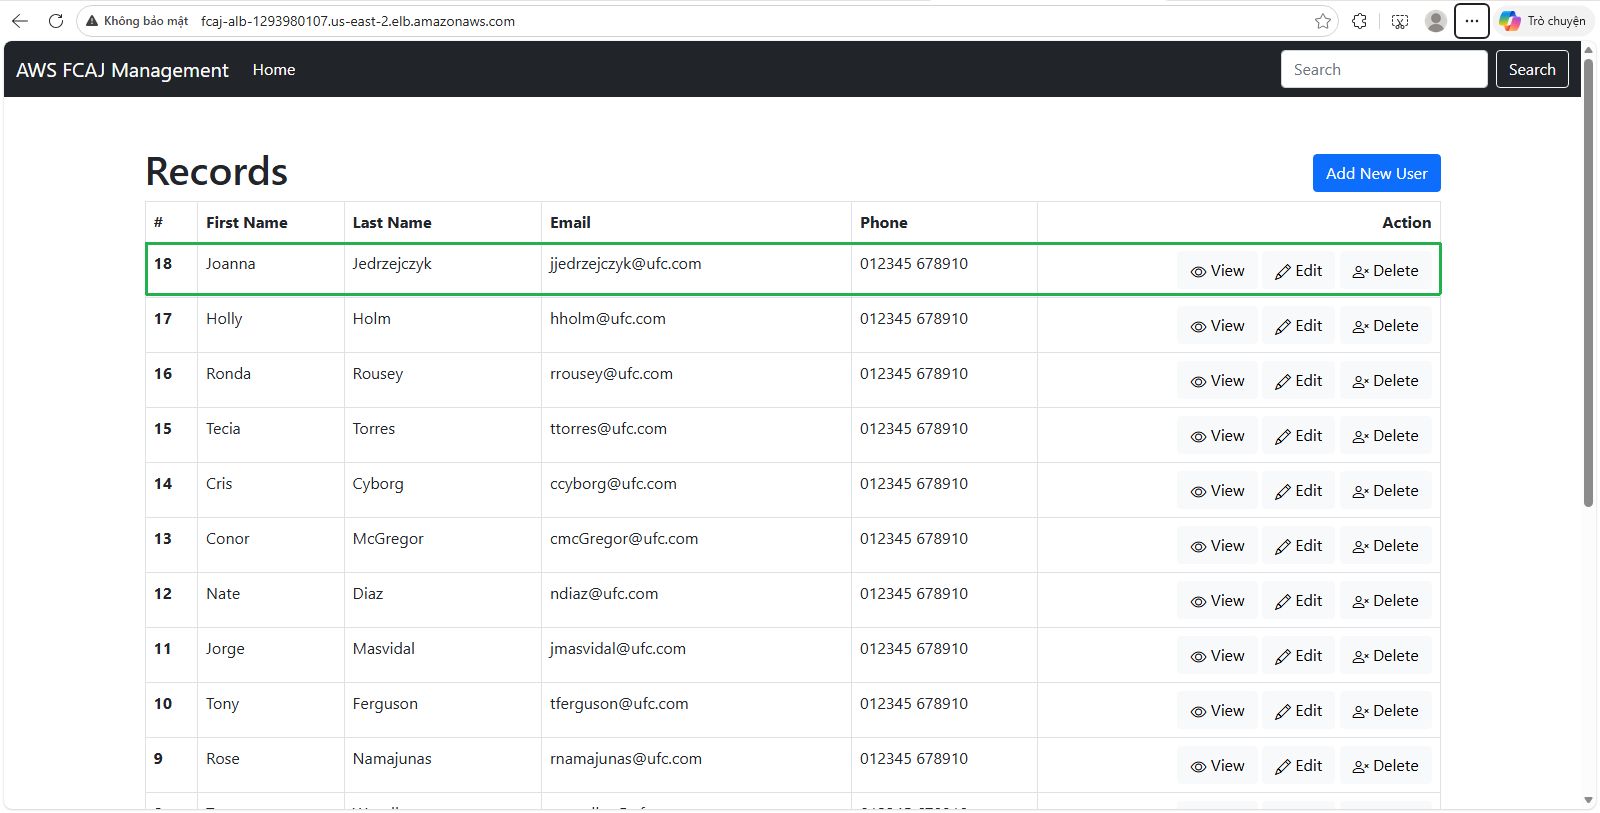
Sau khi nhập thông tin đã cập nhật, nhấp vào Submit
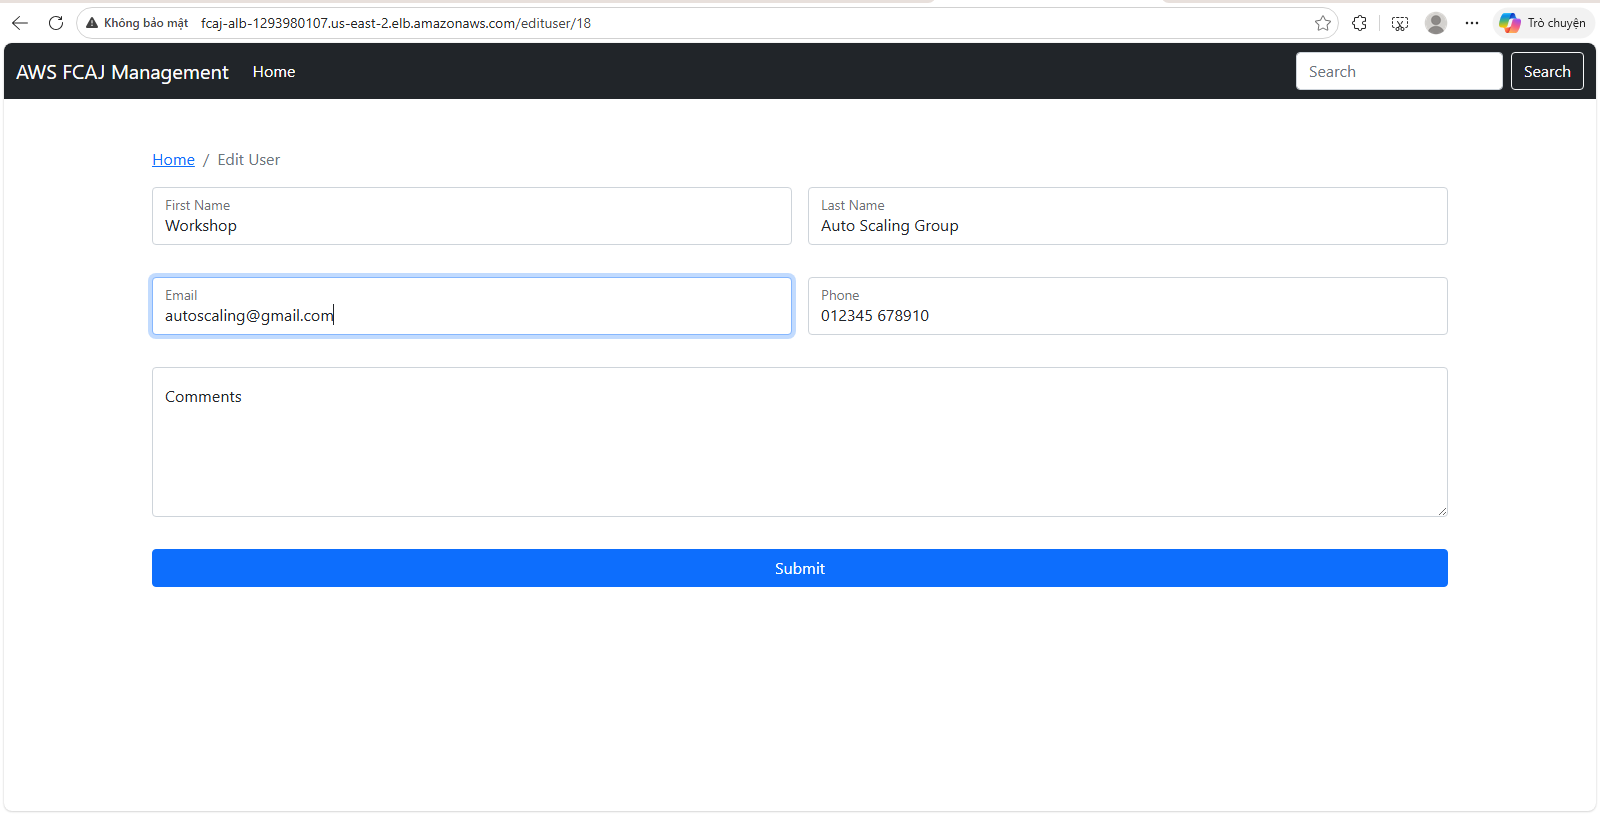
Xác minh bạn nhận được thông báo thành công
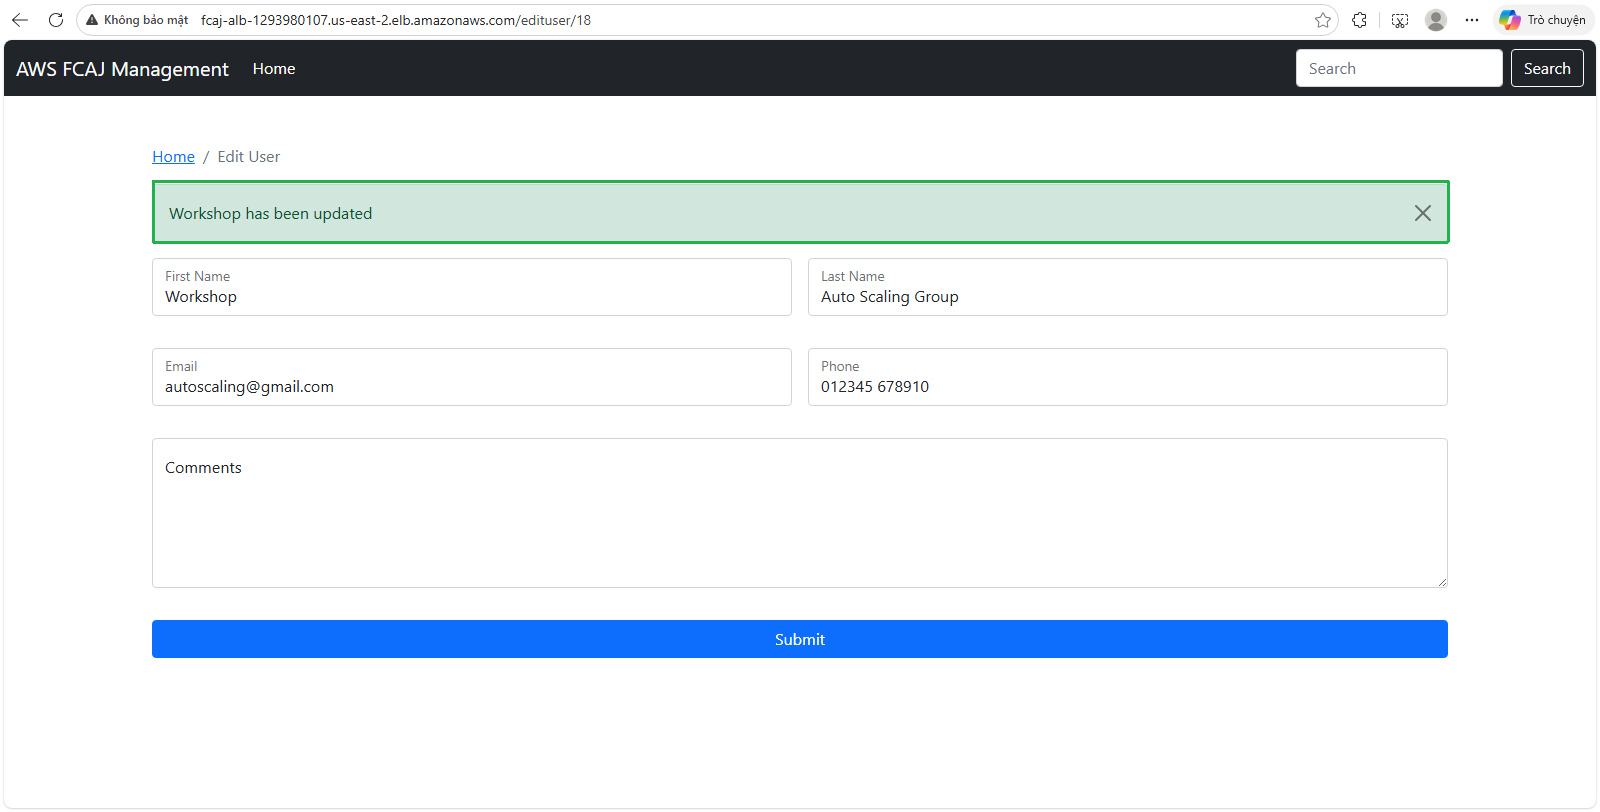
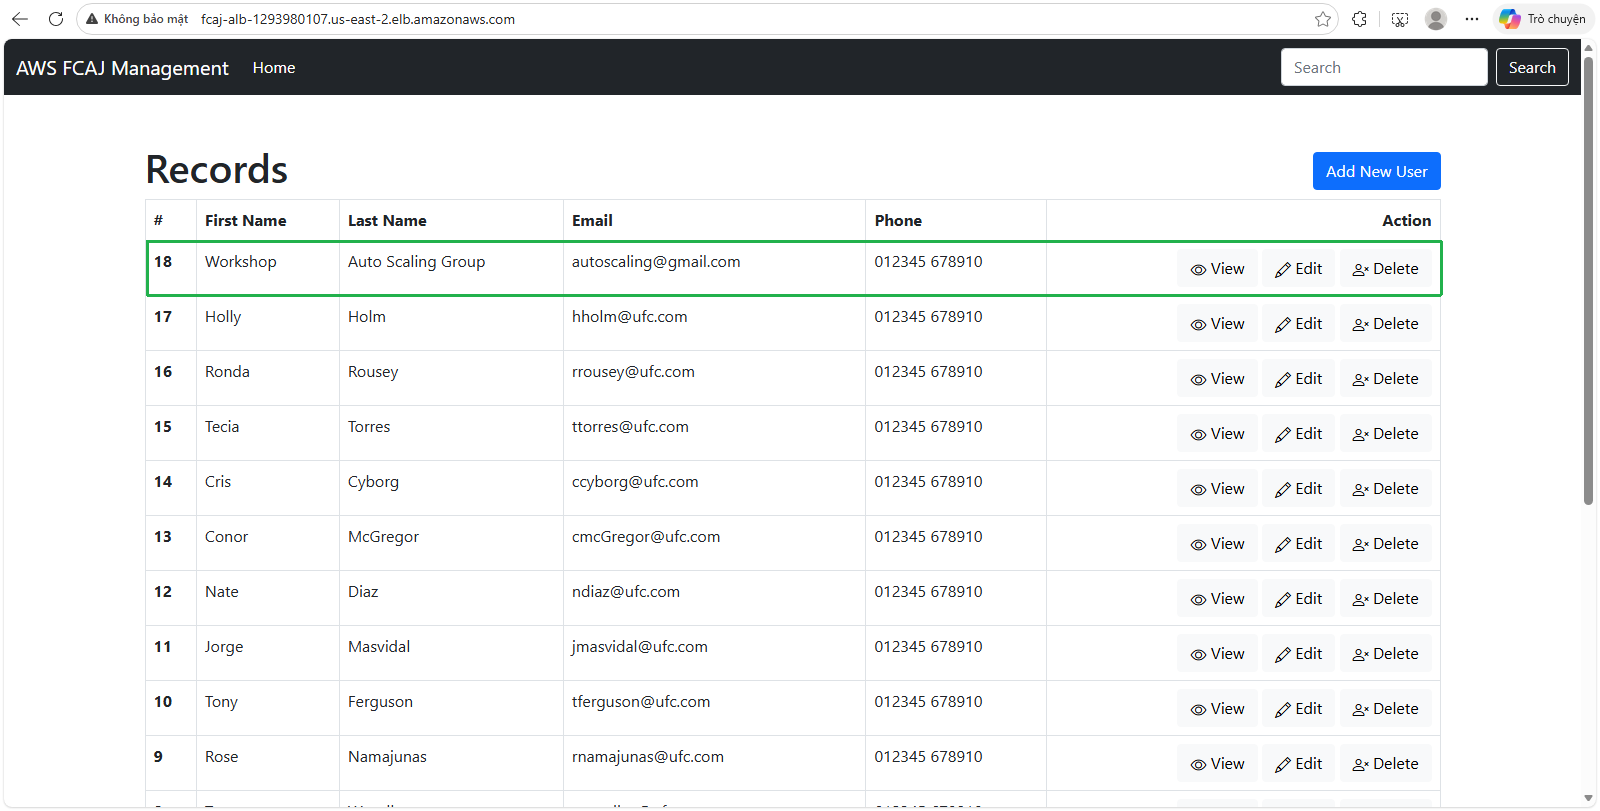
Quay lại trang chủ để xác nhận các thay đổi đã được phản ánh trong cơ sở dữ liệu (database)
⚠️ Cảnh báo: Nếu bạn gặp bất kỳ lỗi nào trong quá trình kiểm tra, hãy xác minh rằng security groups của bạn đã được cấu hình đúng cách để cho phép traffic trên port 5000 và các target group health checks của bạn đang ở trạng thái passing.
Giám sát Hiệu suất
ℹ️ Thông tin: Trong các bước kiểm tra tiếp theo, chúng ta sẽ tập trung vào việc giám sát các số liệu ứng dụng thông qua Amazon CloudWatch. Trong khi xem xét các số liệu này, hãy chú ý đến bất kỳ sự suy giảm hiệu suất nào có thể xảy ra trong các khoảng thời gian tải tăng cao.
🔒 Lưu ý về bảo mật: Toàn bộ traffic đến ứng dụng của bạn hiện đang truyền qua Application Load Balancer, cung cấp một lớp bảo mật (security layer) bổ sung bằng cách cô lập các EC2 instances của bạn khỏi việc truy cập internet trực tiếp. Hãy cân nhắc triển khai AWS WAF cùng với ALB của bạn để có thêm lớp bảo vệ chống lại các lỗ hổng web phổ biến .